


近日網絡安全解決方案供應商 Check Point® 軟件技術有限公司發佈首份《AI 安全報告》指,現時網絡犯罪分子以AI技術作為武器,如利用生成式 AI 和大型語言模型(LLM)偽造身份,破壞公眾對數碼身份的信任,進行詐騙行為。
Check Point 亞太區及日本資訊安全總監 Jayant Dave 表示,現時全球已經進入Hyperconnected世代,企業大多使用AI工具,如ChatGPT、Microsoft Copilot等,當中以非英語國家的企業使用量最高,而AI工具涉及的數據中,近一成prompt都包含企業的機密資料,或出現數據外洩的風險。
五大企業常用的AI工具及服務
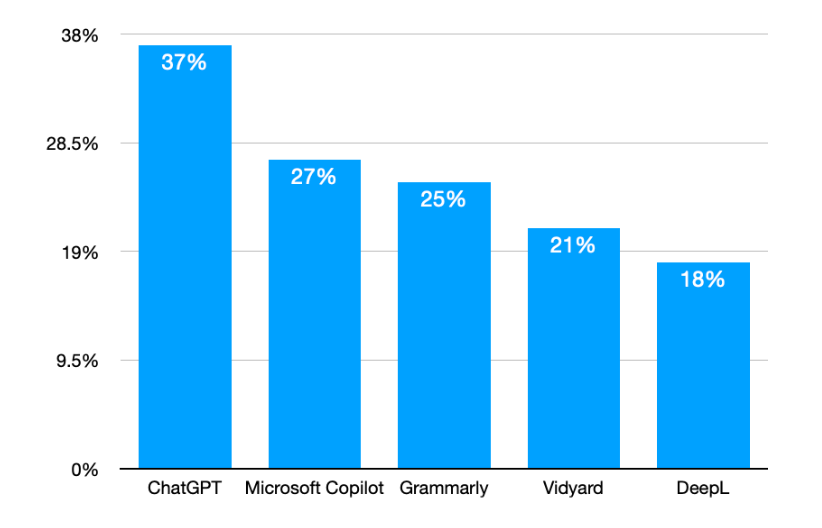
資料來源:Checkpoint
舉出四大關鍵威脅:
- AI 加強身份冒充及社交工程攻擊:犯罪者利用 AI 生成像真度極高的釣魚郵件、虛假音訊和深度偽造影片。 近期更有犯罪者利用 AI 合成語音冒充義大利國防部部長的事件,充分說明在網絡世界裏無論是聲音、面容還是文字內容都有機會被偽造。
- 大型語言模型(LLM)數據下毒與虛假訊息傳播:黑客透過操控 AI 訓練數據,引導其輸出有偏差的內容。 其中一宗涉及俄羅斯虛假信息網絡組織「Pravda」的相關案例顯示,AI 聊天機械人有多達 33% 的回答內容為虛假敘事,突顯保護 AI 系統數據真實的重要。
- AI 生成惡意軟件與數據探勘:網絡犯罪分子利用 AI 技術生成並改良惡意代碼、將 DDoS 攻擊流程自動化,並竄改被盜數據。一些組織如「Gabbers Shop」,更會透過 AI 提升數據轉售價值與目標精準度。
- AI 模型的武器化與劫持:從被盜的大型語言模型帳號到暗網定製的 FraudGPT、WormGPT 等暗黑模型,網絡罪犯正繞過原有的安全機制,將 AI 用作黑客攻擊與詐騙的商業工具。
Check Point 大中華區技術總監侯嘉俊亦表示,香港區內以數據下毒及Deepfake身分冒充情況最為常見,例如以Deepfake技術假冒用戶家人,以騙取信任及金錢等詐騙行為。Jayant補充,對比亞太區於全球的情況,Deepfake技術在亞太區域相對不太流行,惟歐美地區的不法之徒則會以Deepfake技術發布意見領袖假消息,以控制選舉等情況。
安全防禦建議:
Check Point 指出,網絡安全人員應假設犯罪分子已普遍將 AI 融入攻擊手段。為應對挑戰,機構應採用具備 AI 感知能力的網絡安全框架,包括:
- AI 輔助偵測與威脅狩獵:利用 AI 識別由 AI 生成的攻擊內容,例如偽造郵件、深度合成影片等。
- 強化身份驗證機制:加強身份驗證,採取超越傳統的安全策略,實施多重身份驗證,以應對文字、音訊和影片中 AI 驅動的身份冒充,警惕數碼身份不一定可信。
- 結合 AI 情景感知的威脅情報:為網絡安全團隊配備具 AI 感知能力的分析工具,加強團隊對新型攻擊手段的識別與回應能力。

Leave a comment