


網絡攻擊無日無之,日前網絡安全平台供應商Check Point發佈《2025 年雲端安全報告》,揭示企業網絡安全系統薄弱的情況,發現有65%企業在過去一年遇到雲端安全網絡詐騙,但只有6%企業能在一小時內補救。
《2025 年雲端安全報告》訪問全球超過900名CISO及IT負責人,報告發現65%企業經歷與雲端相關的安全事故,比去年比例增加4%。Check Point 軟件技術公司雲端安全副總裁 Paul Barbosa 表示,雲端環境越趨複雜,AI 驅動的威脅亦同時不斷發展,企業再也不能受碎片化的工具和傳統方法所束縛,反而應該轉用統一、智能和自動化的防禦系統,以應對現今世界去中心化的挑戰。
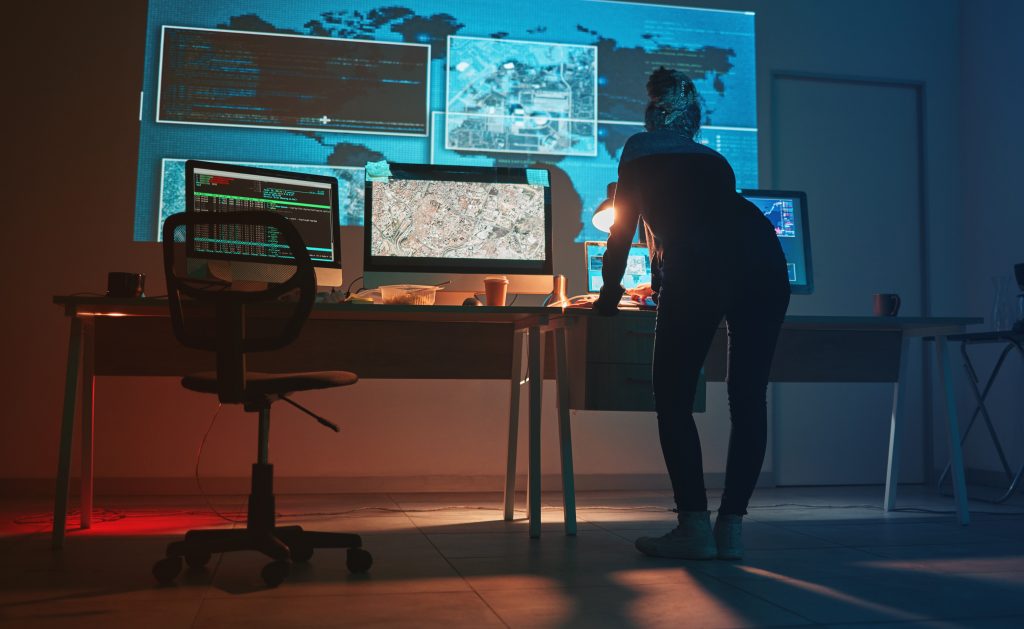
《2025 年雲段安全報告》主要發現包括:
- 雲端應用普及速度超過安全防衛能力:62% 的企業採用了雲端邊緣技術,57% 的企業使用了混合雲端,51% 的企業在多雲端環境中運行。然而,傳統及基於邊界的防禦措施卻無法跟上這些分散的基礎設施發展;
- 偵測和修補速度過慢:只有 9% 的企業能在一小時內發現事故,同時,62% 的機構需要 24 小時以上才能修補漏洞,讓攻擊者有充分時間升級入侵行動;
- 工具泛濫導致警報疲勞:71% 的受訪者正依賴 10 種以上的雲端安全工具,甚至有16% 的受訪者正在使用 50 種以上的工具。過半受訪者每天要面對近 500 個警報,不但阻礙了回應時間,亦令分析人員不勝負荷;
- 應用程式安全滯後:61% 的企業仍然依賴過時及基於簽名的網絡應用防火牆(WAF),然而,這些措施開始無法應對複雜和受 AI 支援的威脅;
- AI 應用是當務之急,但防禦者仍未做好準備:雖然 68% 的受訪者將 AI 應用列為網絡防禦的首要任務,但只有 25% 的機構認為自己已準備好應對 AI 驅動的攻擊,突顯了嚴重的能力差距;
- 橫向移動仍是盲點:只有 17% 的機構能夠全面檢視橫向雲端流量 。因此,一但攻擊者突破邊界,他們便可以在雲端環境中遊走而不被察覺;
- 人為偵測漏洞,而非使用工具:只有 35% 的雲端事件由安全監控平台發現。其餘多數由員工、審計或外部報告識別,這代表即時偵測威脅的系統存在巨大漏洞;
- 內部挑戰阻礙安全發展:54% 的企業認為技術變革的速度是發展網絡安全的主要障礙。另外,49% 的企業面臨網絡安全方面的人才短缺。工具碎片化和平台整合度低(40%)亦進一步拖慢回應事故的速度,繼而擴大安全盲點。
為了應對這些挑戰,Check Point建議企業轉用去中心化和以預防為主的雲端安全策略。 報告建議企業整合現有工具、採用 AI 驅動的威脅偵測,並採用實時的遙距測量技術,以全面監視跨邊緣、混合和多雲端環境。企業可以利用Check Point CloudGuard 及 Check Point Infinity Platform 整合其雲端防禦系統,自動化事故回應措施,並確保不同平台和服務提供者之間的安全策略能一致執行。


Leave a comment