隨著亞太地區數碼轉型加速,網絡安全環境正以前所未有的速度演變。香港及其他地區的企業正面對錯綜複雜的內部與外部威脅,對傳統的安全模型構成挑戰。SailPoint 最近對逾 100 位資訊安全總監(CISO)及資訊安全副總裁進行的調查顯示,安全焦點正明顯地轉移:身份安全在迅速成為網絡安全策略的基石,尤其是在應對由人工智能發動的複雜攻擊中。
在數碼生態系統發展迅速的亞太地區,高度互聯的商業環境促使企業必須從根本上重新思考其安全架構。78% 的企業將身份安全列為其網絡安全優先事項中的「極為重要」或「非常重要」。這一轉變反映出企業對「身份」— 包括人類與數碼實體 — 作為新一代安全控制平面的深刻理解。
身份安全的重要地位
身份安全的重要性的日益提升,源於身份為本的攻擊日趨複雜與普遍 — 包括憑證盜竊、網絡釣魚,以及越來越多由人工智能發動的攻擊。受訪的資訊安全總監將外部威脅列為最主要的風險,超越了內部威脅與合規問題。人工智能發動的網絡攻擊帶來前所未有的挑戰,攻擊者能避開傳統偵測機制,利用人工智能發動即時、針對性強的釣魚攻擊。
60% 的機構對不斷演變的人工智能驅動的網絡威脅表示高度關注,突顯出需建立具適應性的防禦機制的迫切性。這一點在香港及亞太地區尤為重要,因為當地的金融服務、科技與製造業正是威脅行為者的高價值目標。
人工智能:既是挑戰,也是解決方案
隨著威脅行為者利用人工智能提升攻擊的精準度與規模,安全團隊亦必須運用人工智能來保持領先。調查指出,人工智能驅動的角色挖掘與異常偵測具有強化身份治理的顛覆性能力。62% 的受訪機構計劃實施角色挖掘,透過人工智能持續分析存取權限並優化角色結構,從而揭示潛在風險並減少可被濫用的多餘權限。
此外,人工智能驅動的異常行為偵測正在革新威脅緩解方式,能夠揭示原本難以察覺的異常存取模式。部署這些先進人工智能工具的機構,對其應對帳戶被入侵風險的能力更具信心。透過將人工智能融入身份安全,企業從被動防禦轉向主動、智能的安全姿態,能夠預測並中和威脅於未然。
透過身份實現零信任架構
調查顯示,90% 的受訪者表示已經實施以身份為核心的標準措施 — 基於角色型存取控制、自助式存取申請與自動化配置 。這些基礎控制措施將零信任原則落實到操作層面,透過最小權限原則與自動化生命週期管理來減少人為錯誤與攻擊面。
以上內容及資料僅屬個別作者的個人意見,並不代表Breezy.today的立場。Breezy.today對因以上人士張貼之資訊內容所帶來之損失或損害概不負責。
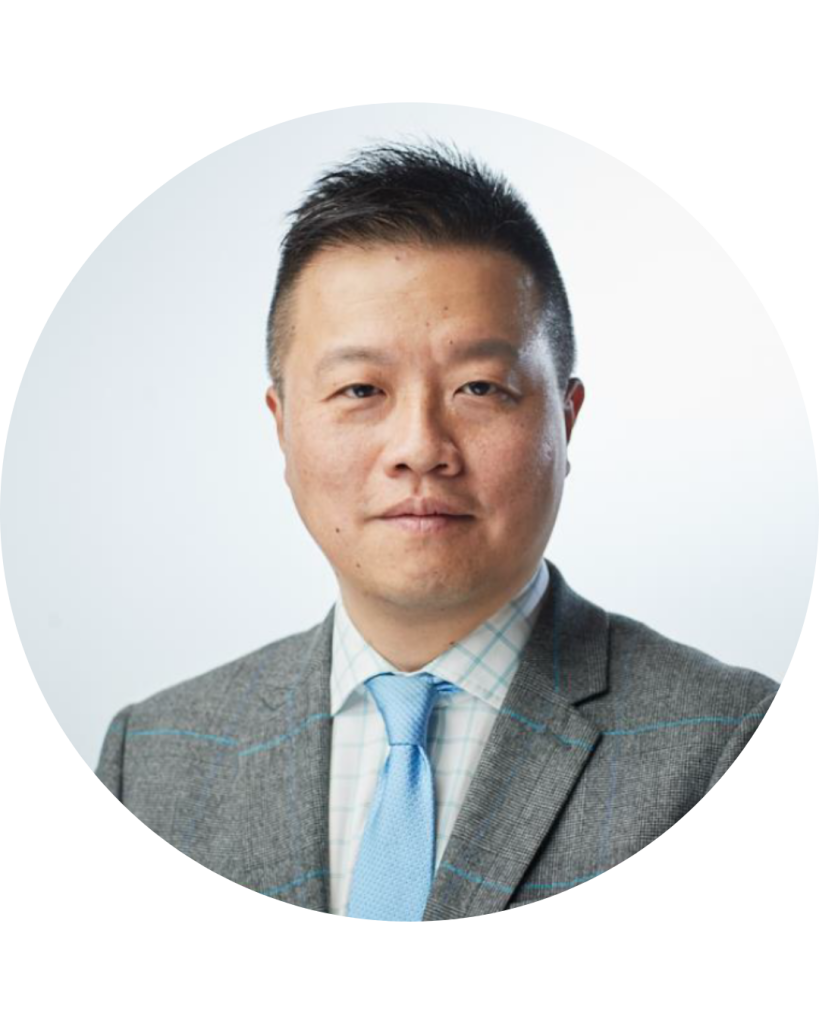
SailPoint香港及澳門董事總經理戴健慶
發佈留言必須填寫的電子郵件地址不會公開。 必填欄位標示為 *
留言 *
顯示名稱 *
電子郵件地址 *
個人網站網址
在瀏覽器中儲存顯示名稱、電子郵件地址及個人網站網址,以供下次發佈留言時使用。
在談論新興市場的數碼轉型...
隨著全球經濟版圖的重塑,...
有朋友問我,為什麼要自己...
近年來,許多企業積極採用...
近年電騙與保險詐騙案激增...
香港企業逐漸數碼轉型,機...
中國首部破百億票房動畫《...
在香港及其他地方的勞動市...






Leave a comment